
Ezen az oldalon a következőkről olvashatsz
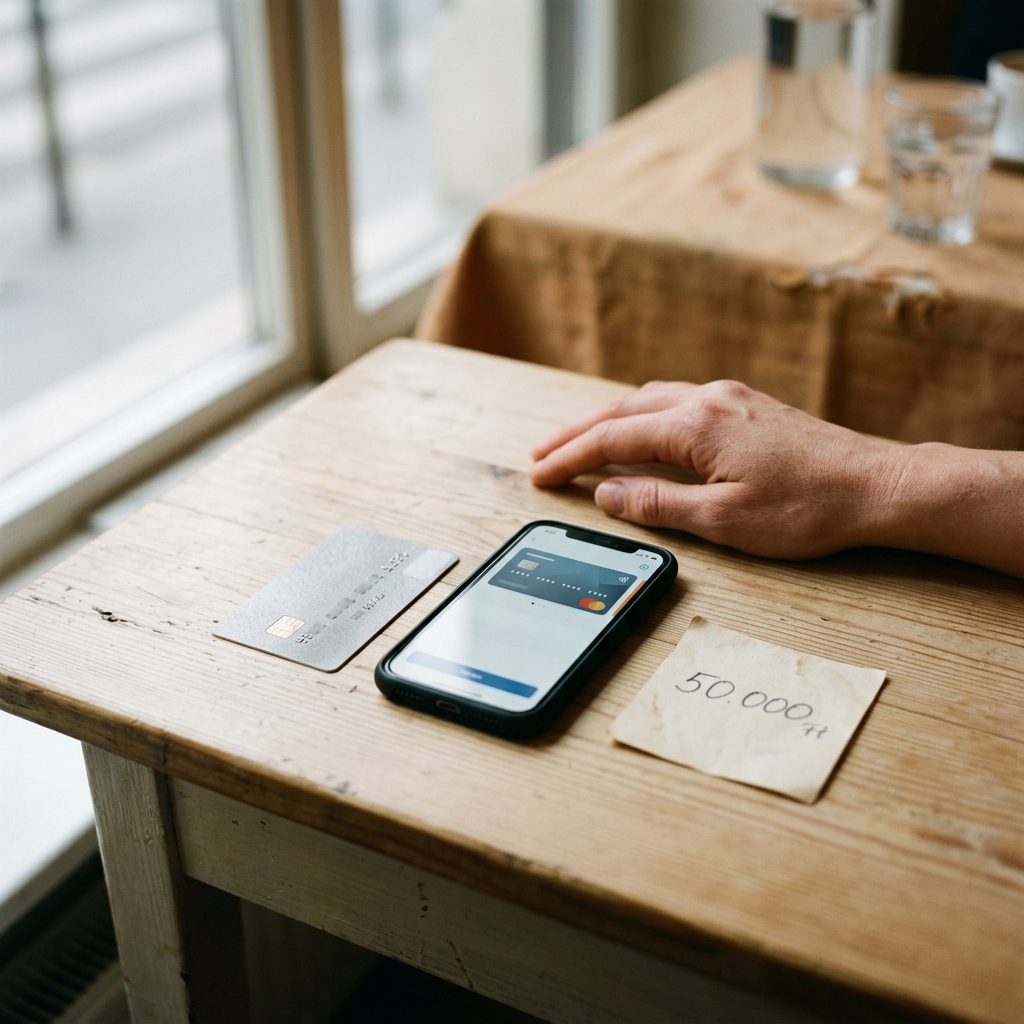
Az online fizetések terjedésével a digitális tranzakciós kontroll és a kártyaadatok védelme a pénzügyi tudatosság alapjává vált. Sok banki ügyfél bizonytalan abban, hogy a kibertérben leselkedő adathalász kísérletek ellen milyen technikai megoldással védekezhet a leghatékonyabban. A hagyományos, fizikai bankkártyák internetes használata komoly strukturális kockázatot jelent, ha az adatok illetéktelen kezekbe kerülnek, hiszen a teljes számlaegyenleg veszélybe kerülhet. Ezért szükséges górcső alá venni a különálló fizikai kártyák, a virtuális kártyák, valamint a tranzakciós limitek szigorú korlátozásának biztonsági és pénzügyi hatásait.
A különálló fizikai kártya mint fizikai és pénzügyi védvonal
A különálló, internetes vásárlásra fenntartott másodlagos fizikai bankkártya mögött az a banki logika áll, hogy a főkártyát és a mögötte fekvő elsődleges fizetési számlát elszigeteljük a digitális tranzakcióktól. Ebben a struktúrában az ügyfél nyit egy alszámlát, amelyhez önálló fizikai plasztikot igényel, és erre az alszámlára csak közvetlenül a vásárlás előtt utalja át a szükséges összeget. Ez a likviditási pufferként működő elkülönítés megakadályozza, hogy egy visszaélés során a csalók hozzáférjenek a rendszeres jövedelmet hordozó főszámlához. Ha a másodlagos kártya adatai kompromittálódnak, a veszteség az alszámlán éppen elhelyezett, alacsony összegre korlátozódik. Ugyanakkor ez a megoldás adminisztrációs terhet ró a kártyabirtokosra, hiszen minden egyes tranzakció előtt manuális pénzmozgatást igényel.
Pénzügyi szempontból a másodlagos fizikai kártya fenntartása többletköltséget generál, hiszen a kártyakibocsátási és az éves kártyadíjak terhelik az egyenleget. Ezen felül a számlavezetési díjak is növekedhetnek, ha az alszámla fenntartása nem része az alapcsomagnak, vagy ha a bank tranzakciós díjat számít fel a belső átutalásokért. Érdemes alaposan áttekinteni a bankszámla és számlacsomagok feltételeit, mivel a rejtett költségek gyorsan felemészthetik a biztonságból származó előnyöket. A kártya fizikai létezése önmagában is kockázatot hordoz, hiszen a plasztik elvesztése vagy ellopása esetén le kell bonyolítani a letiltási folyamatot, amelynek szintén lehetnek banki díjai. A kártyatársaságok reklamációs eljárásai védik az ügyfelet, de a fizikai kártya pótlásának ideje alatt az online vásárlási képesség átmenetileg megszűnik.
A különálló kártyák egy speciális alkategóriáját jelentik a hitelkártyák, amelyeknél nem a saját betéti egyenlegünket, hanem a bank által biztosított hitelkeretet használjuk az online tranzakciókhoz. Ha egy hitelkártya adataival élnek vissza a kibertérben, a bank saját pénze kerül veszélybe, ami miatt a pénzintézetek biztonsági rendszerei sokkal gyorsabban lépnek fel a gyanús tranzakciókkal szemben. A vitatott tranzakciók kivizsgálása során az ügyfél likviditása nem sérül, hiszen nem a saját folyószámlájáról tűnik el a pénz, hanem a hitelkeret terhére történik a zárolás. Ennek ellenére a hitelkártya szigorú pénzügyi fegyelmet igényel, mivel a visszafizetési határidők elmulasztása komoly kamat- és díjfizetési kötelezettséget von maga után. Az online biztonság szempontjából a hitelkártya kiváló eszköz, de a strukturális kockázatok miatt nem mindenki számára jelent optimális alternatívát.
 K&H Bank Zrt.
Virtuális és egyszer használatos kártyák: a digitális pajzs működése
A modern digitális bankolás hatékony eszközeinek tekinthetők a virtuális kártyák, amelyek fizikai formában nem is léteznek, kizárólag a mobilbanki alkalmazásban generált adatokkal rendelkeznek. Ezek a kártyák közvetlenül összekapcsolhatók egy elkülönített kártyaszámlával, vagy akár a főszámlával is, miközben a biztonságot a szoftveres vezérlés garantálja. A virtuális kártyák előnye, hogy a kártyaadatok bármikor megváltoztathatók, törölhetők és másodpercek alatt újrarendelhetők anélkül, hogy meg kellene várni a fizikai plasztik legyártását. Ez a rugalmasság szinte teljesen kiküszöböli azt a kockázatot, hogy a kártyaadatok tartósan illetéktelenek kezébe kerüljenek. A banki alkalmazásokban ráadásul ezek a kártyák egyetlen gombnyomással fagyaszthatók és feloldhatók, ami folyamatos kontrollt biztosít a tranzakciók felett.
A technológiai védelem magas szintjét az egyszer használatos, dinamikusan változó adatokkal működő virtuális kártyák jelentik, amelyeknél a kártyaszám és a biztonsági kód minden egyes sikeres tranzakció után megsemmisül és újjászületik. Ez a technológia hatástalanná teszi azokat a csalásokat, amelyek során a webáruházak adatbázisából megszerzett kártyaadatokat próbálják meg később felhasználni. Mivel az adatok csak egyetlen fizetés erejéig érvényesek, a megszerzett információk a jövőben értéktelenné válnak a kiberbűnözők számára. Lényeges szempont, hogy az egyszer használatos kártyák nem alkalmasak ismétlődő, előfizetéses szolgáltatások díjának kiegyenlítésére, mivel a következő esedékes levonásnál a rendszer már érvénytelennek fogja találni a kártyaadatokat. Ilyen esetekre a tartós virtuális kártyák jelentenek megoldást, amelyeknél a limitációkat manuálisan kell szabályozni.
Bár a virtuális kártyák fejlett védelmet nyújtanak, a mögöttes számlavezető bank kiválasztásánál érdemes alapos elemzést végezni. Nem minden hazai pénzintézet kínálja ezt a szolgáltatást díjmentesen, és a kártyagenerálásnak vagy a számlavezetésnek lehetnek olyan költségei, amelyek hosszú távon megterhelik a költségvetést. A megfelelő pénzügyi partner kiválasztásához egy részletes bankszámla összehasonlítás nyújthat segítséget, ahol láthatóvá válnak a digitális funkciók mögötti díjak. A virtuális kártyák használata ráadásul megköveteli a folyamatos okostelefon- és internetelérést, valamint a digitális pénzügyi írástudást, hiszen a kártyák kezelése az ügyfél felelőssége. Ha valaki nem mozog otthonosan a mobilalkalmazások világában, a virtuális kártyák kezelése több hibalehetőséget generálhat, mint amennyi valós biztonsági előnyt nyújt.
 Raiffeisen Bank Zrt.
A tranzakciós limitek és a kétlépcsős azonosítás mint alapvető kontrolleszközök
Az online biztonság elérésének legegyszerűbb, legolcsóbb és szinte minden banknál azonnal elérhető módja a kártyához kapcsolódó napi vagy tranzakciós limitek szigorú és dinamikus menedzselése. Ez a módszer nem igényel új kártyát vagy alszámlát, hanem a meglévő fizikai plasztik paramétereit szabja testre a felhasználó szokásaihoz mérten. A bírálati sarokkő itt az, hogy az internetes vásárlási limitet alapesetben nullán vagy egy minimális összegen tartjuk, and csak közvetlenül a fizetés előtt emeljük meg a szükséges értékre. A tranzakció sikeres végrehajtása után a limitet azonnal visszaállítjuk a minimális szintre, így ha a kártyaadatok ki is szivárognak, a csalók nem tudnak érdemi összeget leemelni a számláról. Ez a megközelítés közvetlen pluszköltséggel nem jár, és szinte bármelyik standard lakossági számlacsomag esetében alkalmazható.
A limitkezelés hatékonyságát jelentősen felerősíti az Európai Unió területén kötelezően alkalmazandó erős ügyfél-hitelesítés, amely a kétlépcsős azonosításon alapul. Az online vásárlások során nem elegendő a kártyaadatok megadása, a tranzakciót a kártyabirtokosnak jóvá kell hagynia a banki mobilalkalmazásban vagy egy SMS-ben érkező egyszer használatos kód és egy jelszó megadásával. Ez a jogszabályi környezet komoly védelmi vonalat jelent, de a csalók kifinomult pszichológiai manipulációs módszerekkel, adathalász oldalakkal próbálják meg rávenni az ügyfeleket a jóváhagyó kódok önkéntes átadására. Ha a felhasználó figyelmetlenségből jóváhagy egy tranzakciót a mobilalkalmazásban, a limitkezelés az utolsó védőbástya, amely megakadályozza a teljes egyenleg elvesztését. Ezért a limitet soha nem szabad a szükségesnél magasabb szinten felejteni, még akkor sem, ha a napi ügyintézés során ez kényelmetlenséget okoz.
A dinamikus limitállítás egyetlen valódi strukturális kockázata a felhasználói fegyelem és a figyelem lankadása, hiszen a limit visszaállításának elmulasztása védtelenné teszi a számlát. Egyes bankok rendszerei lehetővé teszik az időzített limitek beállítását, amelyek egy meghatározott időablak letelte után automatikusan visszaállnak a biztonságos nullás szintre. Ha a számlavezető bankod nem támogatja ezt a funkciót, a manuális állítgatás hosszú távon fárasztóvá válhat, és növeli a hibázás lehetőségét. A biztonsági beállítások mellett érdemes figyelmet fordítani a tranzakciós értesítésekre is, amelyek azonnali visszajelzést adnak minden kártyás mozgásról, lehetővé téve az azonnali letiltást visszaélés gyanúja esetén. A megfelelő kontrolleszközök kombinálása és a tudatos használat minimalizálja annak az esélyét, hogy a digitális térben anyagi veszteség érjen.
Az online vásárlások biztonságának maximalizálása érdekében az első lépés a saját vásárlási szokásaid és digitális kompetenciád pontos felmérése. Ha rendszeresen vásárolsz külföldi webáruházakból, vagy gyakran próbálsz ki új, kevésbé ismert online platformokat, a virtuális, azon belül is az egyszer használatos kártyák jelentik a legmagasabb szintű technikai védelmet. Amennyiben a számlavezető bankod nem kínál ingyenes virtuális kártyát, a meglévő kártyád internetes limitjének nullára állítása a legpraktikusabb és legolcsóbb azonnali megoldás. Ha pedig az előfizetéses szolgáltatások kezelése a célod, egy különálló, korlátozott egyenleggel rendelkező fizikai vagy tartós virtuális kártya nyújtja a legnyugodtabb megoldást, mivel így a fix havidíjak levonása nem veszélyezteti a jövedelmedet hordozó főszámládat. Bármelyik utat is választod, a tranzakciós push-értesítések bekapcsolása és a kétlépcsős azonosítás szigorú használata elengedhetetlen része kell hogy legyen a pénzügyi arzenálodnak.
A gyakorlati megvalósítás során alakíts ki egy szigorú rutint, amelyben a fizetési folyamat nem a kártyaadatok beírásával, hanem a biztonsági beállítások ellenőrzésével kezdődik. Ha virtuális kártyát használsz, csak közvetlenül a fizetés előtt töltsd felt a kártyához tartozó alszámlát a pontos vételár összegével, vagy aktiváld a dinamikus kártyagenerálást. Amennyiben a limitállítás mellett döntesz, a mobilalkalmazásban végezd el a limit megemelését, hajtsd végre a tranzakciót, majd azonnal, még a böngészőablak bezárása előtt állítsd vissza a limitet nullára. Soha ne mentsd el a kártyaadataidat a webáruházak vagy a böngészők rendszerében, még akkor sem, ha a felület ezt a folyamatok gyorsítása érdekében felajánlja, hiszen ezek az adatbázisok gyakran válnak hackertámadások célpontjaivá. Azzal, hogy tudatosan kontrollálod a digitális tranzakcióidat és minimálisra csökkented a kártyád aktív kitettségét, szinte teljes mértékben kiküszöbölheted a kibertérben leselkedő pénzügyi veszélyeket és megvédheted a folyószámládon lévő egyenlegedet.
Címkék:

Kapcsolódó cikkek
Összes cikk → Bankszámla
A dinamikus devizaváltás csapdája: így kerülhet sokkal többe a külföldi bankkártyás fizetés
2026. 07. 20. • 1 perc
 Bankszámla
CIB fizetőgyűrű ajándékba: ennyit ér valójában az új bankszámla mellé járó okoseszköz
2026. 07. 20. • 1 perc
 Bankszámla
A bankszámlád elárulja, kapsz-e hitelt: mire figyel a bank a költéseidből?
2026. 07. 17. • 1 perc