
Ezen az oldalon a következőkről olvashatsz
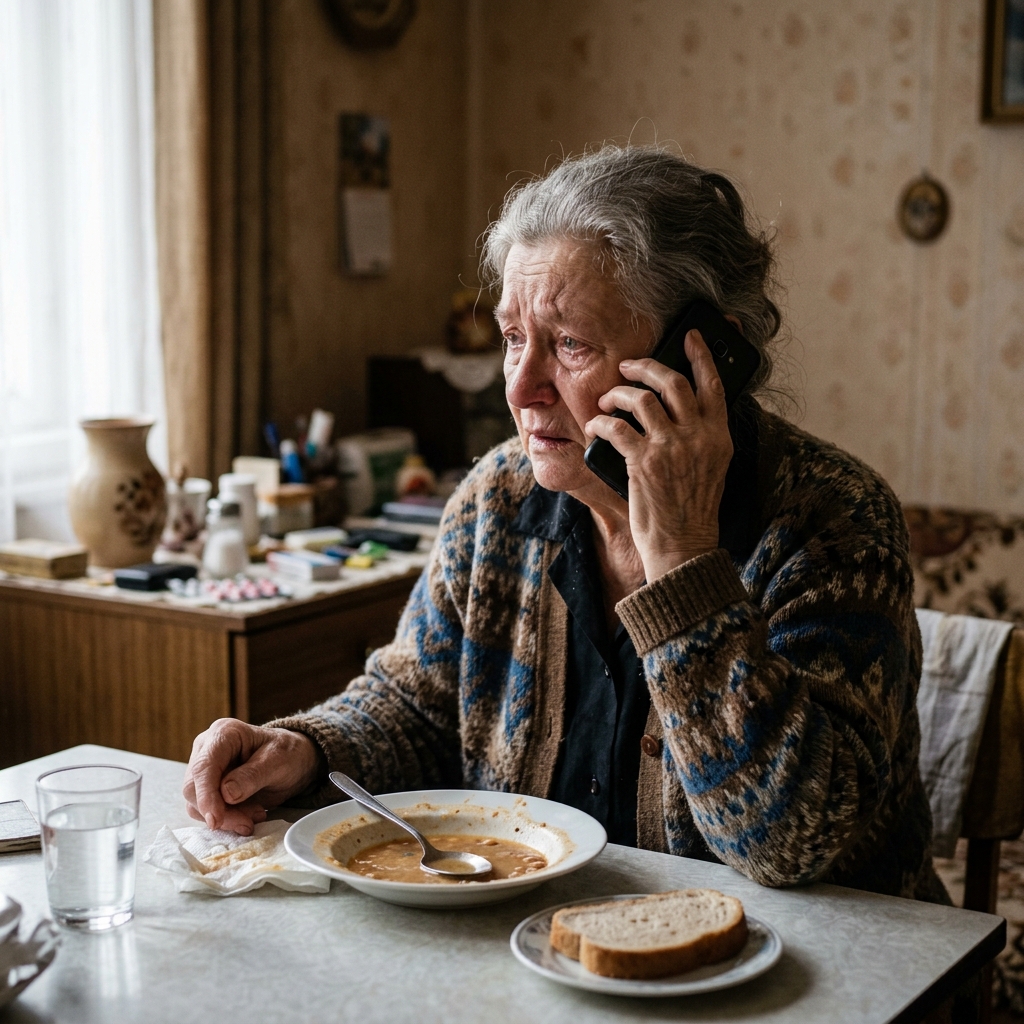
A digitális pénzügyi szolgáltatások dinamikus térnyerésével a kiberbűnözők módszerei rendkívül komoly strukturális változáson mentek keresztül. A korábbi, viszonylag könnyen kiszűrhető adathalász levelek helyét szinte teljesen átvették a valós idejű manipulációra épülő, célzott telefonos megkeresések. Miközben az e-mailek szűrésére már rendkívül hatékony informatikai védvonalak léteznek, a közvetlen hangkapcsolat olyan súlyos pszichológiai nyomást gyakorol a célszemélyre, amely képes teljesen kiiktatni a racionális kockázatértékelést. Ez a bírálati sarokkő közvetlenül és rendkívül súlyosan fenyegeti a lakossági bankszámlákon elhelyezett likvid tőke és egyéb pénzügyi megtakarítások biztonságát.
A pszichológiai manipuláció és a technológiai megtévesztés fúziója
A telefonos csalások, vagyis a vishing kampányok kiemelkedő sikeressége mögött egy rendkívül összetett technológiai manipuláció, az úgynevezett telefonszám-spoofing áll. Ez a technológia lehetővé teszi a hívó fél számára, hogy a bankod hivatalos ügyfélszolgálati hívószámát jelenítse meg a telefonod kijelzőjén. A csaló ezt követően egy rendkívül alaposan felépített forgatókönyv alapján azonnali cselekvést követelő, fiktív pénzügyi vészhelyzetet vázol fel neked. Ez a mesterségesen generált, feszült időprés teljesen megbénítja a kritikus gondolkodást, így az érintett ügyfél sokkal hajlamosabbá válik az utasítások végrehajtására. A valós idejű interakció kényszerítő dinamikája miatt egyáltalán nincs időd ellenőrizni a tényeket, ami a támadók legfőbb stratégiai fegyvere.
A tranzakciók jóváhagyásához szükséges, jogszabályilag előírt erős ügyfél-hitelesítés bevezetése óta a bűnözőknek már nem elegendő csupán a belépési jelszavakat megszerezniük. Szükségük van a fizetési műveletet véglegesítő egyszeri biztonsági kódokra vagy a mobilalkalmazásos push-értesítések jóváhagyására is. A telefonhívás során a támadó nem a bank informatikai rendszerét töri fel, hanem téged vesz rá a hitelesítési adatok önkéntes átadására. Ez a módszer közvetlenül megkerüli a többfaktoros védelmi protokollokat, hiszen a banki rendszer szempontjából a tranzakció teljesen szabályosnak és jóváhagyottnak tűnik. Ezzel a veszélyes technikával a bűnözők közvetlenül a lakossági bankszámla és számlacsomagok feletti teljes ellenőrzést szerzik meg.
A jogi következmények szempontjából ez a fajta kifinomult visszaélés rendkívül nehéz helyzetbe hozza a károsultat, mivel a tranzakciók technikailag az ő közreműködésével teljesülnek. Ha önként átadod a biztonsági kódot, vagy jóváhagyod a műveletet a mobilbankban, a pénzintézet jogilag mentesülhet a kártalanítási kötelezettség alól. Ez a komoly kockázat nemcsak a folyószámlákon lévő egyenleget érinti, hanem a kapcsolódó hitelkártyák kereteit is közvetlenül veszélyezteti. A betétbiztosítási rendszerek kizárólag a bank esetleges fizetésképtelensége esetén nyújtanak védelmet, a csalásokból eredő egyéni veszteségekre egyáltalán nem terjednek ki. Ezért a hamis banki hívások közvetlen és azonnali pénzügyi csődveszélyt hordoznak magukban a gyanútlan ügyfelek számára.
 CIB bank
A hamis biztonsági szoftverek és a távoli hozzáférés csapdája
A telefonos csalások egyik legveszélyesebb leágazása, amikor a hívó fél valamilyen kiegészítő program telepítésére utasít a számlád védelme érdekében. Ezek a szoftverek a valóságban távoli elérést biztosító alkalmazások, amelyek segítségével a támadók teljes körű hozzáférést kapnak az eszközödhöz. Amint a program futni kezd, a csaló látja a beírt jelszavakat és közvetlenül hozzáfér a beérkező SMS-kódokhoz is. A technikai segítségnyújtásnak álcázott folyamat során az áldozatok gyakran maguk lépnek be a netbankba, tálcán kínálva a hozzáférést a bűnözőknek. Ez a strukturális kockázat minden helyi eszközvédelmet és vírusirtó szoftvert teljesen hatástalanná tesz.
A távoli hozzáférés megszerzése után a támadók villámgyorsan megkezdik a számládon lévő likvid eszközök elutalását. Nemcsak a látraszóló egyenleget utalják el, hanem feltörik a lekötött betéteket, sőt, akár azonnali folyósítású személyi kölcsönöket is igényelnek a nevedben. Az így megszerzett összegeket azonnal továbbutalják külföldi számlákra, ahol a pénz útja követhetetlenné válik a hatóságok számára. Ez a fajta finanszírozási anomália azt jelenti, hogy jelentős adósságspirálba is kerülhetsz egyetlen telefonhívás következtében. A tranzakciók sebessége miatt a bankok biztonsági osztályainak szinte semmi idejük nem marad a csalárd folyamatok manuális leállítására.
Összehasonlítva egy hagyományos adathalász e-millel, ahol a csalóknak passzívan várniuk kell a kattintásra, a távoli elérésű csalás egy aktív támadás. Az e-mailes csalásoknál a beépített szűrők gyakran már a megnyitás előtt blokkolják a veszélyes hivatkozásokat. Ezzel szemben a telefonos ráhatás ellen nincs automatizált szoftveres pajzs az eszközödön. A bűnözők ráadásul a te megszokott eszközazonosítóidat használják fel, így a banki oldalon futó algoritmusok nehezebben azonosítják a rendellenes tevékenységet. Emiatt a megelőzés elengedhetetlen, amit egy részletes bankszámla összehasonlítás során is érdemes figyelembe venni az egyes bankok védelmi funkcióinak kiértékelésekor.
 K&H Bank Zrt.
A banki felelősség határai és a jogi útvesztők
A digitális csalások áldozatává vált ügyfelek gyakran azt hiszik, hogy a pénzintézet minden körülmények között köteles megtéríteni a veszteséget. A fizetési szolgáltatásokról szóló jogszabályok szigorú felelősségi rendszert határoznak meg, de ez a védelem súlyos gondatlanság esetén elvész. A bírósági gyakorlat szerint a hitelesítési kódok önkéntes átadása vagy a távoli hozzáférés engedélyezése ilyen súlyos kötelezettségszegésnek minősül. Ez azt jelenti, hogy a jogi procedúra végén a veszteséget teljes egészében neked kell viselned. A bankok tehát törvényesen mentesülnek a kártalanítás alól, ha bizonyítják a felhasználói felelőtlenséget a folyamat során.
A bankok belső ellenőrzési folyamatai rendkívül precízen dokumentálják a tranzakciók minden egyes technikai paraméterét. Amennyiben a vizsgálat azt mutatja, hogy a műveletet a te regisztrált telefonodról indították, a bank jogilag tiszta helyzetben van. Pénzügyi szolgáltatóként nem látnak bele a telefonhívásod részleteibe, és nem tudhatják, hogy a háttérben éppen egy csaló irányít. Ők kizárólag a beérkező digitális parancsok hitelességét és a helyes kódok megadását ellenőrzik. Ez a technológiai objektivitás és a jogi szabályozás közötti rés az, amit a kiberbűnözők tökéletesen kihasználnak.
Az azonnali fizetési rendszer bevezetése tovább növelte a vishing típusú csalások veszélyességét, mivel az utalások másodpercek alatt teljesülnek. Régebben még volt lehetőség a gyanús utalások manuális zárolására, de ma a pénz azonnal megjelenik a fogadó fél számláján. A bankok közötti együttműködés gyakran már csak a strómanok által nyitott számlák zárolásáig jut el, amikor a tőke már eltűnt. Emiatt a tranzakció lefutása után a jogi és technikai eszközökkel történő kárrendezés esélye szinte a nullával egyenlő. A megelőzés tehát az egyetlen hatékony fegyver a pénzed védelmében.
A folyékony tőke megóvása érdekében szigorú egyéni biztonsági protokollt kell alkalmaznod minden bejövő telefonhívás során. Soha, semmilyen körülmények között ne adj meg telefonon keresztül egyszeri kódokat vagy netbanki belépési jelszavakat. Amennyiben a hívó fél arra figyelmeztet, hogy a számládat feltörték, azonnal szakítsd meg a vonalat. Ezt követően te magad kezdeményezz hívást a bankod hivatalos, a bankkártyádon található telefonszámán. Ezzel az egyszerű, aktív visszahívásos módszerrel teljesen semlegesítheted a telefonszám-spoofing technikáját. A gyanús hívások azonnali megszakítása a legbiztonságosabb döntés, amit ilyen helyzetben hozhatsz.
A viselkedési szabályok betartása mellett a digitális banki beállításaidat is úgy kell konfigurálnod, hogy azok strukturális védelmet nyújtsanak. A mobilalkalmazásodban állíts be alacsony napi átutalási limiteket, amelyeket csak szükség esetén emelsz meg ideiglenesen. Rendszeresen ellenőrizd a mobilbankodhoz kapcsolt aktív eszközök listáját, és azonnal távolítsd el az ismeretlen vagy régi telefonokat. Ha egy idegen arra kér, hogy telepíts bármilyen távoli elérést biztosító programot az eszközödre, azt kezeld azonnali vörös zászlóként. A likviditási puffered nagyobb részét pedig tartsd elkülönített megtakarítási alszámlákon, amelyekhez nincs közvetlen kártyás hozzáférésed. Ezen lépések szisztematikus végrehajtásával minimalizálhatod a digitális térben rád leselkedő pénzügyi kockázatokat.
Címkék:

Kapcsolódó cikkek
Összes cikk → Bankszámla
A dinamikus devizaváltás csapdája: így kerülhet sokkal többe a külföldi bankkártyás fizetés
2026. 07. 20. • 1 perc
 Bankszámla
CIB fizetőgyűrű ajándékba: ennyit ér valójában az új bankszámla mellé járó okoseszköz
2026. 07. 20. • 1 perc
 Bankszámla
A bankszámlád elárulja, kapsz-e hitelt: mire figyel a bank a költéseidből?
2026. 07. 17. • 1 perc